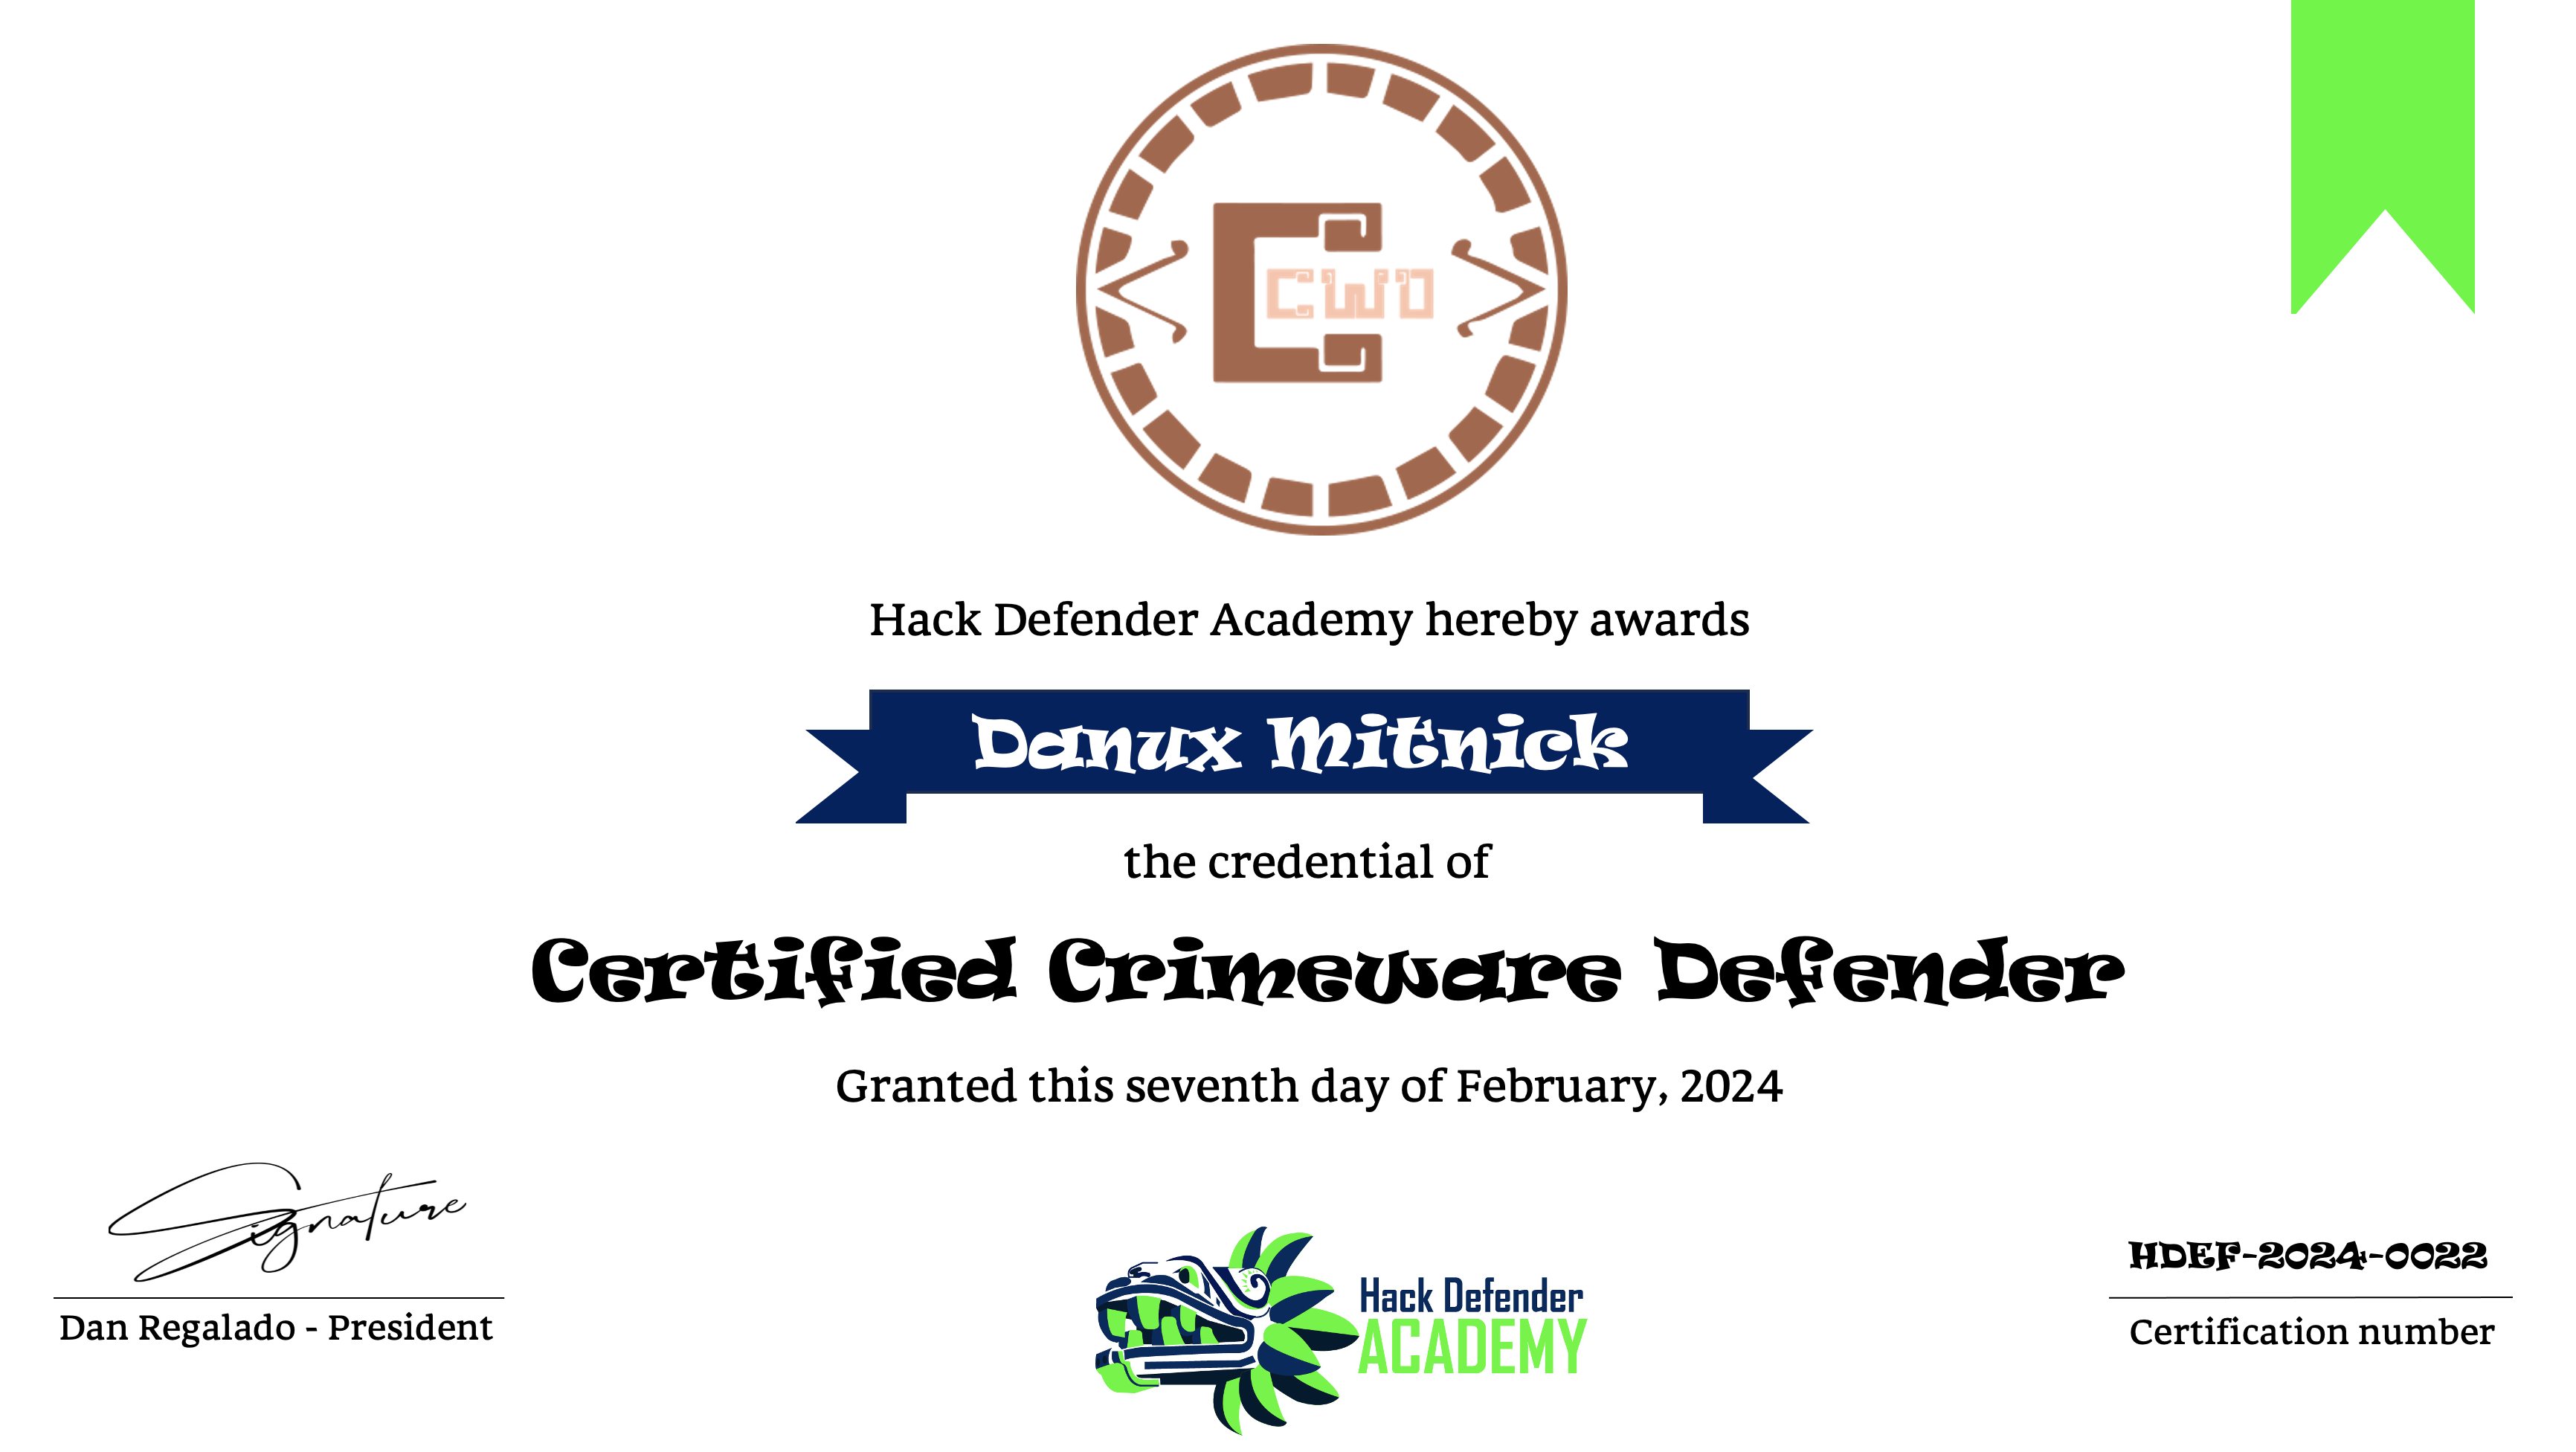
FRomero

Solved challenges
| Challenge | Solved | Points |
|---|---|---|
| Class 6 (Chall): Recovering Encrypted Machine (Module 9: Fighting Ransomware) | #16, 1 year, 4 months after release (2026-09-23 02:41:50) | 200 |
| Class 5 (Chall): Restoring Locked Keyboard (Module 9: Fighting Ransomware) | #16, 1 year, 4 months after release (2026-09-23 00:52:22) | 130 |
| Class 3 (Lab): Unhooking a locked machine with NeZa (Module 9: Fighting Ransomware) | #16, 1 year, 11 months after release (2026-09-23 00:50:05) | 110 |
| Class 4.1 (Lab): Recovering Ryuk Files with NeZa (Module 9: Fighting Ransomware) | #16, 1 year, 3 months after release (2026-09-22 10:56:54) | 120 |
| Class 4 (Lab): Reversing Ryuk Ransomware with IDA (Module 9: Fighting Ransomware) | #16, 1 year, 11 months after release (2026-09-22 10:21:45) | 120 |
| Class 2 (Lab): Intercepting AES key with NeZa (Module 9: Fighting Ransomware) | #16, 1 year, 11 months after release (2026-09-21 14:00:37) | 100 |
| Class 1 (Lab): Intercepting RSA key with NeZa (Module 9: Fighting Ransomware) | #16, 1 year, 11 months after release (2026-09-21 12:15:32) | 100 |
| Class 5.1 (Chall): Dissecting the Plugin (Module 8: Dissecting Infostealers like a BOSS) | #15, 1 year, 11 months after release (2026-09-21 00:34:03) | 150 |
| Class 5 (Chall): Dissecting Infostealer (Module 8: Dissecting Infostealers like a BOSS) | #15, 1 year, 11 months after release (2026-09-20 23:49:11) | 120 |
| Class 4.1 (Lab): Dissecting JavaScript Chrome Extension (Module 8: Dissecting Infostealers like a BOSS) | #16, 1 year, 3 months after release (2026-09-20 23:22:12) | 91 |
| Class 4.2 (Lab): Dissecting JavaScript Chrome Extension (Module 8: Dissecting Infostealers like a BOSS) | #16, 1 year, 3 months after release (2026-09-20 23:15:05) | 91 |
| Class 4 (Lab): Dissecting JavaScript Chrome Extension (Module 8: Dissecting Infostealers like a BOSS) | #16, 1 year, 11 months after release (2026-09-20 23:01:05) | 91 |
| Class 3.1 (Lab): Dissecting Powershell Dropper (Module 8: Dissecting Infostealers like a BOSS) | #17, 1 year, 3 months after release (2026-09-20 09:29:10) | 90 |
| Class 3 (Lab): Dissecting Powershell Dropper with NeZa (Module 8: Dissecting Infostealers like a BOSS) | #17, 1 year, 11 months after release (2026-09-19 21:42:46) | 90 |
| Class 2 (Lab): Dissecting BAT Downloader (Module 8: Dissecting Infostealers like a BOSS) | #18, 1 year, 11 months after release (2026-09-19 12:38:48) | 90 |
| Class 1 (Lab): Scripts 101 (Module 8: Dissecting Infostealers like a BOSS) | #18, 1 year, 11 months after release (2026-09-16 16:46:00) | 90 |
| Class 4.5 (Chall): Find the Keylogger Actor (Module 7: .NET Reversing) | #17, 10 months, 27 days after release (2026-09-16 16:41:48) | 210 |
| Class 4.4 (Lab): Finding & Automating the Decryption of Third Stage (Module 7: .NET Reversing) | #17, 2 years, 4 months after release (2026-09-16 16:32:07) | 200 |
| Class 4.2 (Lab): Finding Second Stage Entry Point (Module 7: .NET Reversing) | #17, 2 years, 4 months after release (2026-09-16 13:04:19) | 115 |
| Class 4.3 (Chall): Found the Parent (Module 7: .NET Reversing) | #17, 11 months, 7 days after release (2026-09-16 11:08:45) | 125 |
| Class 4.1 (Lab): Introducing WinDbg SOS Plugin (Module 7: .NET Reversing) | #19, 2 years, 4 months after release (2026-09-16 00:00:56) | 110 |
| Class 4.1.2 (Lab): WinDBG SOS Update (Module 7: .NET Reversing) | #19, 11 months, 6 days after release (2026-09-15 15:33:05) | 112 |
| Class 3 (Lab): Patching Binary for Dumping (Module 7: .NET Reversing) | #19, 2 years, 4 months after release (2026-09-14 23:55:21) | 100 |
| Class 2 (Lab): Deobfuscating Stage1 from Resources (Module 7: .NET Reversing) | #19, 2 years, 4 months after release (2026-09-10 01:55:06) | 95 |
| Class 4 (Lab): Limitations of DnSpy (Module 7: .NET Reversing) | #19, 2 years, 4 months after release (2026-08-31 11:41:58) | 105 |
| Class 1.2 (Chall) FindMethod by Name (Module 7: .NET Reversing) | #19, 1 year, 1 month after release (2026-08-27 01:29:24) | 90 |
| Class 1.1 (Chall) FindMethod by ID (Module 7: .NET Reversing) | #19, 1 year, 1 month after release (2026-08-27 01:19:43) | 85 |
| Class 1 (Lab): Reflection 101 (Module 7: .NET Reversing) | #19, 2 years, 3 months after release (2026-08-24 02:24:19) | 80 |
| Class 5 (Chall): Intercept the Shellcode (Module 6: Process Injection) | #20, 1 year after release (2026-08-23 21:30:09) | 100 |
| Class 4 (Chall): Find the Shellcode (Module 6: Process Injection) | #20, 1 year, 1 month after release (2026-08-23 20:36:59) | 95 |
| Class 3 (Chall): Find the Window (Module 6: Process Injection) | #19, 1 year, 1 month after release (2026-08-23 19:57:04) | 80 |
| Class 3.1 (Lab): Fighting Process Injection with x32dbg (Module 6: Process Injection) | #19, 10 months, 24 days after release (2026-08-23 00:58:07) | 85 |
| Class 2.1 (Lab): SetThreadContext Technique (Module 6: Process Injection) | #21, 2 years, 3 months after release (2026-08-22 16:03:15) | 75 |
| Class 1 (Lab): CreateRemoteThread Technique (Module 6: Process Injection) | #19, 2 years, 3 months after release (2026-08-10 01:16:01) | 75 |
| Class 2 (Lab): SetThreadContext Technique (Module 6: Process Injection) | #19, 2 years, 3 months after release (2026-08-10 01:14:40) | 75 |
| Class 4.2 (Lab): Unpacking ASPack (Module 4: Packers & Obfuscators) | #21, 1 year, 2 months after release (2026-08-03 22:54:32) | 57 |
| Class 5 (Lab): Anti-Malware Ticks (Module 5: Anti-Malware Tricks) | #17, 2 years, 3 months after release (2026-08-03 22:40:36) | 78 |
| Class 4.2 (Chall): Find the Offset (Module 5: Anti-Malware Tricks) | #17, 1 year, 1 month after release (2026-08-03 00:42:26) | 76 |
| Class 4.1 (Chall): Patch the Binary (Module 5: Anti-Malware Tricks) | #17, 1 year, 1 month after release (2026-08-03 00:20:30) | 75 |
| Class 4 (Lab): Anti-Debugging Ticks (Module 5: Anti-Malware Tricks) | #17, 2 years, 3 months after release (2026-08-03 00:01:07) | 71 |
| Class 3 (Brief): Process Injection (Module 5: Anti-Malware Tricks) | #20, 2 years, 3 months after release (2026-07-28 23:12:22) | 70 |
| Class 2 (Brief): Anti-VM and Packers (Module 5: Anti-Malware Tricks) | #20, 2 years, 5 months after release (2026-07-28 10:27:37) | 69 |
| Class 1 (Brief): Anti-Debugging (Module 5: Anti-Malware Tricks) | #20, 2 years, 5 months after release (2026-07-25 12:39:11) | 68 |
| Class 6 (Chall): Unpacking for Flag (Module 4: Packers & Obfuscators) | #18, 1 year, 1 month after release (2026-07-22 02:01:49) | 75 |
| Class 5 (Chall): Unpacking UPX your way (Module 4: Packers & Obfuscators) | #18, 1 year, 1 month after release (2026-07-22 01:55:59) | 65 |
| Class 4.1 (Lab): Unpacking ASPack (Module 4: Packers & Obfuscators) | #19, 2 years, 3 months after release (2026-07-22 01:52:15) | 56 |
| Class 4 (Lab): Unpacking ASPack (Module 4: Packers & Obfuscators) | #20, 2 years, 3 months after release (2026-07-22 01:49:29) | 56 |
| Class 3.1 (Lab): Unpacking UPX (Module 4: Packers & Obfuscators) | #20, 2 years, 3 months after release (2026-07-18 19:04:24) | 55 |
| Class 3 (Lab): Unpacking UPX (Module 4: Packers & Obfuscators) | #20, 2 years, 3 months after release (2026-07-18 19:03:56) | 55 |
| Class 2 (Brief):Unpacking & Deobfuscation Strategy (Module 4: Packers & Obfuscators) | #22, 2 years, 4 months after release (2026-07-12 14:43:06) | 50 |
| Class 1 (Brief): Carnita Methodology (Module 4: Packers & Obfuscators) | #23, 2 years, 4 months after release (2026-07-12 14:41:47) | 50 |
| Class 6 (Chall): G0T Password? (Module 3: Reverse Engineering) | #18, 1 year, 1 month after release (2026-07-01 10:20:09) | 75 |
| Class 5.1 (Lab): Find the Password (Module 3: Reverse Engineering) | #19, 2 years, 1 month after release (2026-06-19 13:24:16) | 68 |
| Class 5 (Lab): Find the Password (Module 3: Reverse Engineering) | #19, 2 years, 1 month after release (2026-06-14 16:00:23) | 67 |
| Class 4.2 (Chall): Windows 32-bit Calling Convention (Module 3: Reverse Engineering) | #18, 1 year after release (2026-05-31 19:58:07) | 66 |
| Class 4.1 (Lab): Windows 32-bit Calling Convention (Module 3: Reverse Engineering) | #18, 2 years after release (2026-05-16 21:36:36) | 65 |
| Class 4 (Lab): Windows 32-bit Calling Convention (Module 3: Reverse Engineering) | #16, 2 years after release (2026-05-01 21:04:59) | 65 |
| Class 3.2 (Chall): Calling Conventions (Module 3: Reverse Engineering) | #16, 10 months, 25 days after release (2026-04-21 09:26:30) | 61 |
| Class 3.1 (Chall): Calling Conventions (Module 3: Reverse Engineering) | #16, 10 months, 25 days after release (2026-04-21 09:23:20) | 61 |
| Class 3 (Brief): Calling Conventions (Module 3: Reverse Engineering) | #17, 2 years, 2 months after release (2026-04-21 09:23:14) | 60 |
| Class 2 (Brief): Assembly Operands (Module 3: Reverse Engineering) | #18, 2 years, 2 months after release (2026-04-21 09:22:23) | 60 |
| Class 1 (Brief): Disassembler Process (Module 3: Reverse Engineering) | #19, 2 years, 2 months after release (2026-04-21 09:19:42) | 60 |
| Class 5.2 (Lab): Inetsim 101 (Module 2: Tools Arsenal) | #19, 11 months, 16 days after release (2026-04-19 18:18:48) | 46 |
| Class 5.1 (Lab): Fakenet 101 (Module 2: Tools Arsenal) | #20, 11 months, 15 days after release (2026-04-19 15:08:04) | 46 |
| Class 5 (Lab): Wireshark 101 (Module 2: Tools Arsenal) | #20, 11 months, 9 days after release (2026-04-12 21:00:08) | 46 |
| Class 4.1 (Chall): Debuggers & Disassemblers (Module 2: Tools Arsenal) | #19, 10 months, 14 days after release (2026-04-09 22:47:20) | 41 |
| Class 4 (Lab): Debuggers & Disassemblers (Module 2: Tools Arsenal) | #17, 1 year, 11 months after release (2026-04-09 22:46:49) | 40 |
| Class 3 (Chall): PE Editors Exercise (Module 2: Tools Arsenal) | #18, 1 year, 11 months after release (2026-03-30 10:09:33) | 30 |
| Class 2 (Brief): WinDbg, IDA Pro & Qilinq (Module 2: Tools Arsenal) | #18, 2 years after release (2026-03-26 10:01:26) | 30 |
| Class 1 (Brief): PE Editors & Process Explorer (Module 2: Tools Arsenal) | #18, 1 year, 11 months after release (2026-03-25 00:03:42) | 30 |
| Class 4 (Lab): Analysis Inside a Virtual Machine (Module 1: Dynamic Analysis) | #11, 1 year, 8 months after release (2025-12-21 23:13:13) | 20 |
| Class 5 (Brief): Process and Network Monitoring (Module 1: Dynamic Analysis) | #11, 8 months, 8 days after release (2025-12-21 23:00:28) | 30 |
| Class 3 (Lab): Sandbox Analysis (Module 1: Dynamic Analysis) | #11, 1 year, 8 months after release (2025-12-13 15:57:21) | 20 |
| Class 2 (Brief): Analysis Lab & Tools (Module 1: Dynamic Analysis) | #11, 1 year, 9 months after release (2025-12-13 13:07:59) | 20 |
| Class 1 (Brief): Malicious Software 101 (Module 1: Dynamic Analysis) | #11, 1 year, 9 months after release (2025-12-12 20:36:56) | 20 |
| Class 5 (Lab): Windows Binaries Example (Module 0: Windows Binaries) | #11, 1 year, 7 months after release (2025-12-12 12:57:07) | 10 |
| Class 4 (Brief): .NET Assemblies (Module 0: Windows Binaries) | #15, 1 year, 9 months after release (2025-12-11 09:49:05) | 10 |
| Class 3 (Brief): Windows Loader (Module 0: Windows Binaries) | #16, 1 year, 9 months after release (2025-12-11 00:00:39) | 10 |
| Class 2 (Brief): Windows Executables Format (Module 0: Windows Binaries) | #16, 1 year, 9 months after release (2025-12-10 23:52:40) | 10 |
| Class 1 (Brief): Compiling & Building Executables (Module 0: Windows Binaries) | #17, 1 year, 7 months after release (2025-11-23 12:51:03) | 10 |
Copyright © 2025 Hack Defender. All rights reserved · Powered by Mellivora